



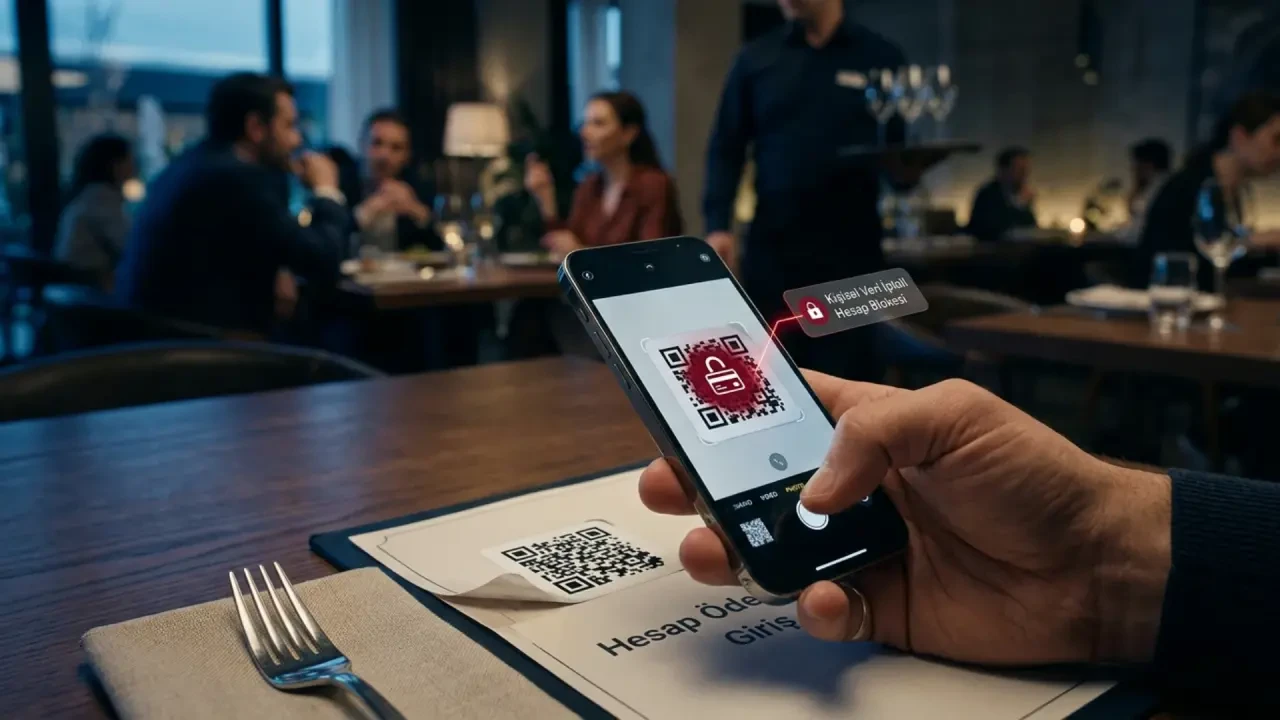
Restoranlarda, kafelerde ve otoparklarda giderek daha sık kullanılan QR kodla ödeme sistemi, siber dolandırıcıların yeni yöntemlerinden biri haline geldi.'Sahte kod' yöntemi ortaya çıktıYöntemin en dikkat çeken tarafı ise kullanıcıların karşısına dijital ortamda değil, direkt masada veya ödeme noktasında çıkması.
Dolandırıcılar, işletmelerin kullandığı QR kodların üzerine kendi hazırladıkları sahte kodları yapıştırarak kişisel bilgileri toplamak amacıyla hazırlanmış kopya bir internet sitesine yönlendirilebiliyor.
Böylece telefonuyla kodu tarayan kişi, ödeme yaptığını düşünürken kişisel bilgilerini dolandırıcıların eline veriyor.
Yapay zeka kullanarak hedef alıyorlarABD Federal Ticaret Komisyonu (FTC) verilerine göre dolandırıcıların geçen yıl mağdurlardan elde ettiği kazanç 3,5 milyar dolar çıktı. Özellikle, yıl sonu seyahat döneminin yaklaşmasıyla turizm sektörünü hedef alan yöntemlerin de çeşitlendiği ifade edildi.
Dolandırıcı şebekeleri, yapay zeka teknolojisinden faydalanarak gerçeğinden ayırt edilmesi güç sahte senaryolar oluşturuyor.Gerçek rezervasyon bilgileriyle tuzağa düşürüyorlarKullanılan yöntemlerden biri de otel rezervasyonlarından ilerliyor.
Otel zincirlerinin bilgi sistemlerine sızan siber suçlular, müşterilere ait gerçek rezervasyon bilgilerine erişim sağlayabiliyor ve bu sistemde bulunan iletişim bilgilerini kullanarak turistlerle bağlantı kuruluyor. Ödeme ile ilgili problem yaşandığı öne sürülerek banka kartı bilgilerinin telefonla ya da e-postayla gönderilen bağlantılar üzerinden yenilenmesi talep ediliyor.Biniş kartı paylaşanlar ve ücretsiz Wi-Fi kullananlar risk altındaRisk yalnızca ödeme bilgileri ile oluşmuyor.
Aynı zamanda, sosyal medyada paylaşılan biniş kartları ve uçak bileti görselleri de dolandırıcıların kullanabildiği bilgiler arasında.
Bu görsellerden uçuş bilgilerine ulaşan siber saldırganlar, yolculara uçuşlarının iptal edildiğini ifade eden sahte mesajlar gönderiyor ve yeni bilet çıkarma ya da güzergah değiştirme vaadiyle ek ücret isteyerek para tahsil ediliyor. Öte yandan, havalimanları ve turistik merkezlerde kullanılan ücretsiz internet ağları da dolandırıcılık yöntemlerinden biri olarak öne çıkıyor.
Siber suçlular, resmi ücretsiz Wi-Fi ağlarının isimlerine benzeyen sahte erişim noktaları oluşturarak kullanıcıların cihazın veri trafiği takip ediyor ve bankacılık ve kişisel hesap şifreleri ele geçirilebiliyor.Uzmanlardan hayat kurtaran güvenlik uyarılarıGelişen dolandırıcılık yöntemlerine karşı uyarılarda bulunan siber güvenlik uzmanları, şu koruyucu adımlara dikkat çekiyor:Masalarda ve ödeme noktalarında yer alan QR kodların fiziki olarak kontrol edilmesi, etiket şeklinde sonradan yapıştırılmış kodlara karşı dikkatli olunması.Arayan kişi kurumsal yetkili olduğunu söylese dahi hiçbir şekilde telefon üzerinden banka veya kart bilgilerinin paylaşılmaması.Biniş kartı, pasaport veya seyahat belgelerinin fotoğraflarının sosyal medya platformlarında kesinlikle yayımlanmaması.Kamusal alanlardaki Wi-Fi bağlantılarında ağ adının mekan personelinden doğrulanması veya doğrudan kişisel mobil internetin tercih edilmesi.