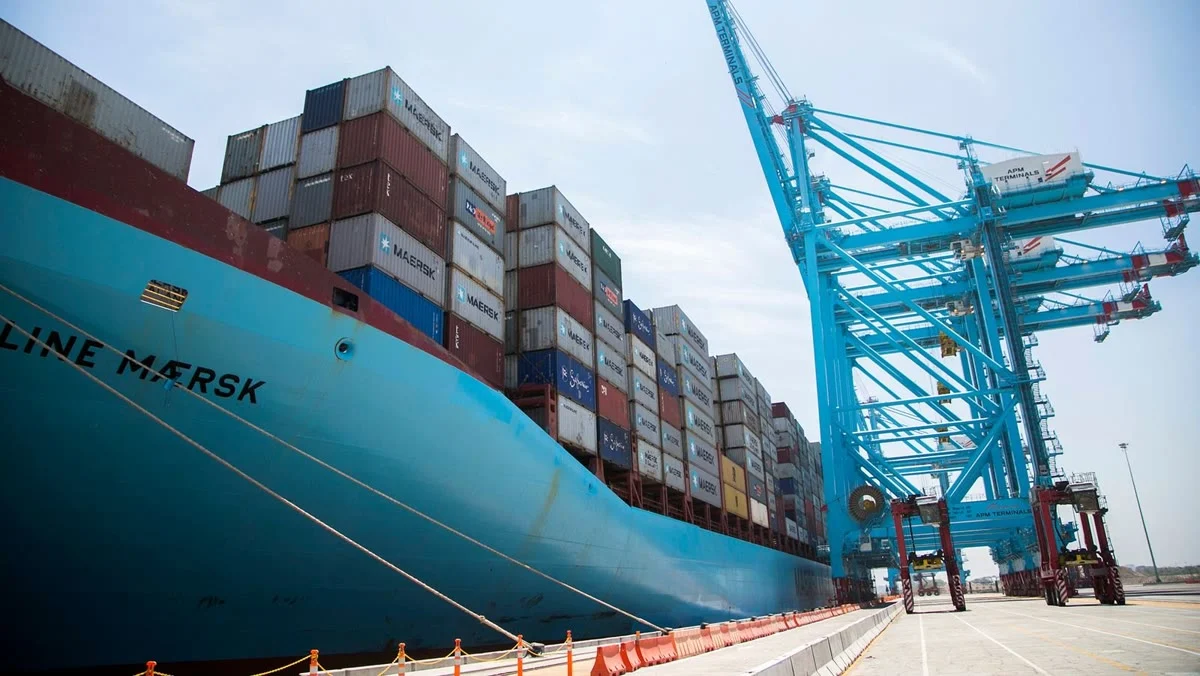
Maersk, 11 Kasım'da saldırganların "önceki bir satın alma yoluyla devralınan" yerel bir eski sisteme girdiğini ve buradan veri aldığını açıkladı. Şirkete göre ihlal bu sistemle sınırlı kaldı; müşteri ve iş ortağı bağlantıları etkilenmedi. Maersk, söz konusu iş kolunun adını paylaşmadı. Kendini WhiteArmor olarak adlandıran bir fidye yazılımı grubu, Maersk'in 2022'de 3,6 milyar dolara satın aldığı LF Logistics ile bağlantılı bir platformdan yaklaşık 100 GB veri tuttuğunu öne sürüyor ve 5 milyon dolar talep ediyor. Bu iddialar doğrulanmadı.
Splash247'nin haberine göre, Atina merkezli Resilience & Compliance Advisory'den Argyris Zafeiropoulos, olayın asıl dersinin Maersk'le ilgili olmadığını savunuyor. Ona göre bir satın almayla gelen sistem, kendi şifrelerini, kendi uzaktan bağlantılarını ve kendi tedarikçilerini de beraberinde getiriyor; bu bağlantıları bilen kişilerse satıcıyla birlikte şirketten ayrılıyor. Zafeiropoulos, iddianın doğru olması halinde bu kapının dört yıl boyunca açık kaldığını belirtiyor.
Aynı durumun ikinci el gemilerde de yaşandığı ifade ediliyor. Bir dökme yük gemisi el değiştirirken klas sertifikaları, ticaret geçmişi ve satış sözleşmesinde sayılan belgelerle birlikte geliyor. Ancak hiçbir satış formunda yer almayan şeyler de var: köprüüstü ve makine dairesi bilgisayarlarındaki yönetici hesapları, makine üreticisinin uzaktan servis bağlantısı, uydu terminali ve kullanıcı hesapları, planlı bakım yazılımı ve hâlâ oturum açabilen kişiler, önceki yöneticinin bilişim yüklenicisinin kurduğu mürettebat ağı. Alıcının teknik sorumlusu gövdeyi, makineleri ve evrakı denetliyor; ancak teslim protokollerinin azında tüm şifrelerin değiştirildiği, satıcının uzaktan erişiminin kaldırıldığı ve mevcut tedarikçi bağlantılarının listelendiği bir satır bulunuyor.
Splash247'nin haberine göre düzenlemeler bu alanı zaten kapsıyor: 2021'den bu yana ISM Kodu kapsamında siber riskin her şirketin güvenlik yönetim sisteminde ele alınması gerekiyor. Temmuz 2024'ten itibaren sözleşmesi yapılan gemilerin siber dayanıklılığa ilişkin IACS E26 ve E27 birleşik gerekliliklerini karşılaması şart; ancak bugün el değiştiren ikinci el tonajın büyük bölümü bu tarihten önce inşa edildi. AB'de NIS2, belirli bir büyüklüğün üzerindeki denizcilik şirketlerini kapsamına alıyor ve önemli bir olayda 24 saat içinde erken uyarı, 72 saat içinde daha ayrıntılı bildirim yapılmasını öngörüyor.
Splash247'nin haberine göre çözüm ucuz ve armatörlerin hâlihazırda yaptığı işlere eklenebiliyor: satın alma öncesi denetime ağa bağlı sistemleri, üreticilerini ve uzaktan erişimi olanları listeleyen bir siber bölüm eklemek; teslim protokolünde tüm yönetici şifrelerini değiştirmek, satıcının ve yüklenicilerinin uzaktan hesaplarını kapatmak, sürecek bağlantıları alıcının yeni sahip olarak adlandırıldığı yazılı bir teyitle sabitlemek; teslimde neyin bulunduğunu, neyin değiştirildiğini ve neyin korunduğunu tarihli kısa bir kayıtla belgelemek.