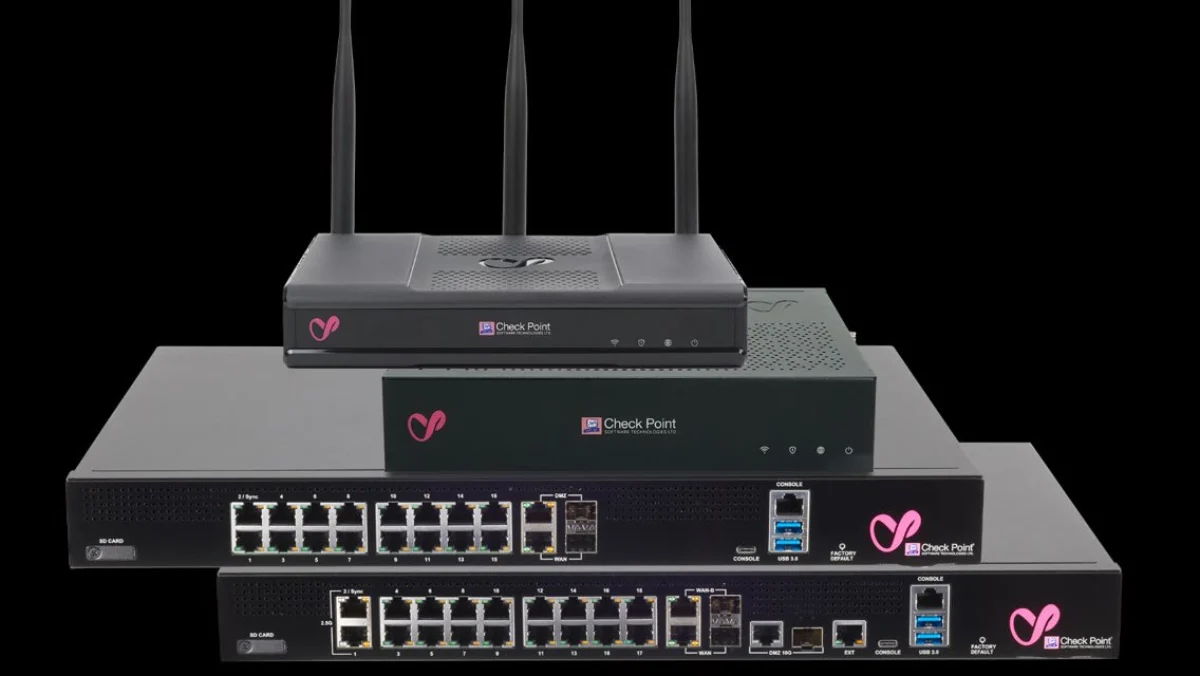
Check Point, PHP2Shell olarak adlandırılan iki kritik açığın Gateway cihazlarında sömürülerek kurban kuruluşlara silici yazılım bulaştırıldığını duyurdu. CVE-2026-109618 ve CVE-2026-109619 numaralarıyla izlenen açıklar, PHP 5'ten itibaren tüm PHP sürümlerini etkiliyor ve uzaktan kod çalıştırmaya (RCE) yol açıyor. Açıklar 21 Ekim'de yamalandı; ancak sömürü yamalardan günler önce başladı ve yamaların ardından kitlesel hale geldi.
Saldırılar iki dalga halinde ilerledi. 30 Ekim'de başlayan ilk dalga İsrail'deki kuruluşları hedef aldı; 2 Kasım'da başlayan ikinci dalga ise birden fazla ülkedeki kuruluşlara yöneldi. İlk dalgada saldırganlar, PHP2Shell açıklarını ilk erişim için kullandıktan sonra DynamicCLI sürecindeki yerel yetki yükseltme açığı CVE-2026-123039'u hedefleyerek root yetkisi elde etti, PHP web kabukları yerleştirdi ve kalıcılık sağladı.
Ekim sonunda İsrail'deki çeşitli kuruluşların Check Point Mobile Access Gateway cihazlarına yönelen saldırganlar, web kabuklarını portalın giriş sayfalarını oluştururken kullandığı dizine yerleştirdi. Böylece komut gönderme ve ortamda daha güçlü bir dayanak kurma imkânı buldu. Ardından, daha önce Çin bağlantılı UNC5221'in Ivanti ürünlerine yönelik saldırılarında görülen PhiliKit kötü amaçlı yazılım çerçevesinin varyantları TSGA ve TSProxy'yi arka kapı erişimi ve ağ trafiğini kesme amacıyla devreye aldı.
Saldırganlar daha sonra iç ağdaki varlıkları keşfedip yanal hareketle bir VMware ESXi sunucusuna geçti; burada silici yazılımı çalıştırdı ve Dream Security'den söz eden bir not bıraktı. Dream, PHP2Shell saldırılarını Palo Alto Networks güvenlik duvarlarına yönelik saldırılarla ilişkilendirerek Çinli hacker'lara bağlamıştı.
Check Point'e göre saldırganlar tipik Çin çalışma saatlerinde faaliyet gösterdi. Çin bağlantılı kötü amaçlı yazılım ve altyapı kullanılmasına karşın silici yazılım ve saldırıların yıkıcı niteliği, bilinen Çin siber operasyonlarıyla örtüşmüyor. Şirket, "Kanıtlar bir araya geldiğinde operasyonun gerçek niteliğini yüksek güvenle değerlendirmemize izin vermiyor. Birkaç senaryo hâlâ olası: tespit edilen aktör tüm kampanyayı yürüttü, yalnızca ilk erişim aracısı olarak hareket etti ya da bir yanlış bayrak operasyonuna katıldı. Yıkıcı faaliyetin bir sis perdesi işlevi görmüş olması da mümkün" değerlendirmesinde bulundu.
İkinci dalga dünya genelindeki kuruluşların Check Point Security Gateway cihazlarını hedef aldı; ilk dalgada vurulan bazı İsrail kuruluşları da bu dalgada yer aldı. Bu dalgada yıkıcı bir faaliyet gözlemlenmedi. Check Point, "İki dalgada da belirgin bir sektör tercihi görülmedi; bu da sektöre özgü hedeflemeden çok fırsatçı ilk erişim girişimlerine işaret ediyor" ifadelerini kullandı.
Bu olay, son haftalarda açıkların hızla sömürüldüğü bir dizi saldırının ardından geldi. 5 Kasım'da Zyxel GS1900 switch'lerindeki yamalandığı sanılan bir sorunun aslında CVE-2026-107441 sıfır gün açığı olduğu ve yaklaşık 1.000 cihazın ele geçirilmesinde kullanıldığı ortaya çıkmıştı. 11 Kasım'da ise ABD CISA, Cisco BroadWorks'taki CVE-2026-20320 açığının aktif olarak sömürüldüğünü açıklamıştı. PHP2Shell saldırılarının arkasındaki aktörün kimliği ve yıkıcı faaliyetin amacı henüz netleşmiş değil.